
Traduit automatiquement par IA, lire l'original
La cybersécurité devient une priorité absolue.
07 avril 2026
Les entreprises passent d'une approche réactive à une approche proactive
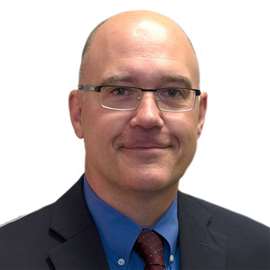
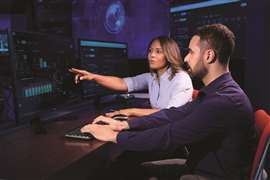 Selon les spécialistes du secteur, le changement majeur de ces dernières années réside dans le passage d'une cybersécurité réactive à une protection proactive et axée sur les risques des technologies opérationnelles (TO), avec un contrôle accru de la direction et un alignement plus strict sur les obligations fiduciaires et de sécurité nationale. (Image : Rockwell Automation)
La cybersécurité passe rapidement d'une préoccupation informatique administrative à une priorité opérationnelle de première ligne pour les opérateurs de transport et de compression, à mesure que les systèmes de contrôle interconnectés, l'accès à distance et les intégrations tierces élargissent la surface d'attaque potentielle dans les environnements de pipelines et de stations de compression.
Selon les spécialistes du secteur, le changement le plus important de ces dernières années est le passage d'une cybersécurité réactive à une protection proactive et axée sur les risques des technologies opérationnelles (TO), avec une supervision accrue de la direction et un alignement plus étroit avec les obligations fiduciaires et de sécurité nationale.
« Les entreprises énergétiques passent d'une sécurité réactive à une gestion proactive des risques », a déclaré Chad Humphries, consultant en solutions pour les opérations numériques sécurisées – CYB chez Rockwell Automation. « On constate également une importance croissante accordée à la sécurité de la chaîne d'approvisionnement et des fournisseurs tiers, car les systèmes sont aujourd'hui fortement interconnectés. »
De la défense réactive à la gestion proactive des risques
Les systèmes de compression et de canalisation ont traditionnellement mis l'accent sur la fiabilité, la sécurité et l'intégrité mécanique. Cependant, la numérisation croissante – notamment la surveillance à distance, les commandes connectées, les communications sans fil et l'analyse de données dans le nuage – a profondément modifié les profils de risque cyber dans l'ensemble du secteur intermédiaire.
Les opérateurs sont désormais confrontés à un paysage de menaces plus complexe, incluant une exposition indirecte via les fournisseurs, les sous-traitants et les prestataires de services. Humphries a cité d'autres secteurs dotés d'écosystèmes de fournisseurs complexes comme exemples édifiants de la manière dont les failles de cybersécurité peuvent se propager au sein des organisations lorsque les contrôles des tiers sont insuffisamment renforcés.
Il en résulte un changement de mentalité plus large : le risque cybernétique n'est plus considéré comme un problème informatique isolé, mais comme une exposition opérationnelle et à l'échelle de l'entreprise qui doit être gérée en permanence.
La cybersécurité comme devoir fiduciaire
Autre changement notable : la manière dont les investissements en cybersécurité sont perçus au niveau de la direction et du conseil d’administration. Au lieu d’être considérés uniquement comme un centre de coûts technologiques, les programmes de cybersécurité sont de plus en plus justifiés comme des obligations fiduciaires fondamentales.
« La justification économique a évolué : il ne s’agit plus d’un centre de coûts informatiques, mais d’une obligation fiduciaire fondamentale visant à protéger la sécurité nationale et les intérêts des actionnaires », a déclaré Humphries. « La cybersécurité représente une menace pour la sécurité nationale et le commerce. »
Cette évolution influence les décisions d'allocation de capital, les modèles de gouvernance et les structures de reporting. La cybersécurité est désormais plus fréquemment liée à la gestion des risques d'entreprise, à la gouvernance, aux cadres de conformité et de gestion des risques, ainsi qu'à la supervision du conseil d'administration, notamment pour les exploitants d'infrastructures énergétiques critiques.
Établir les bases de la cybersécurité OT
Pour les opérateurs qui développent ou font mûrir des programmes de cybersécurité OT, la première étape consiste souvent en une évaluation de base des capacités actuelles en matière de personnel, de processus et de technologies.
« Les organisations doivent comprendre ce qui est actuellement en place », a déclaré Humphries. « Ensuite, la direction peut comparer les éléments du programme existant aux normes reconnues du secteur et identifier les lacunes. »
 Chad Humphries
Il cite le cadre de normes IEC 62443 comme modèle de référence pratique pour la conception de programmes de cybersécurité industrielle. Plus précisément, les recommandations de conception au niveau système aident les opérateurs à mettre en place des programmes progressifs et conformes aux normes, sans perturber les opérations en cours.
Cette approche progressive est particulièrement importante dans les environnements de compression et de pipeline où les exigences de disponibilité limitent la rapidité avec laquelle les systèmes peuvent être modifiés.
Pourquoi la visibilité des actifs favorise de meilleures décisions en matière de cybersécurité
L'une des faiblesses les plus persistantes en matière de cybersécurité des technologies opérationnelles (OT) est la visibilité incomplète des actifs. De nombreux opérateurs ne disposent pas d'un inventaire constamment mis à jour des appareils connectés, des versions logicielles et des chemins réseau au sein des stations de compression et des environnements de contrôle des pipelines.
Les outils d'inventaire des actifs en temps réel changent la donne en découvrant et en classant en permanence les actifs OT et leurs vulnérabilités.
« Les outils de gestion d'inventaire des actifs permettent de recenser, d'enrichir, de contextualiser et de concilier les menaces en temps réel », a déclaré Humphries. « Cela réduit la charge de travail liée à la cybersécurité qui pèse sur les équipes des centres d'opérations de sécurité. »
Sans une visibilité précise des actifs et des vulnérabilités, les équipes de sécurité peinent à prioriser les actions correctives. Grâce à cette visibilité, elles peuvent hiérarchiser les risques et concentrer leurs ressources limitées là où elles auront le plus grand impact opérationnel.
Comprendre le retour sur investissement en sécurité
Les outils de cybersécurité peuvent être coûteux et complexes, ce qui soulève des questions quant au retour sur investissement en sécurité (ROSI). Contrairement aux équipements de production, les investissements en cybersécurité ne génèrent pas directement de revenus, mais ils peuvent réduire considérablement la probabilité et l'impact des incidents.
« Le ROSI se concrétise lorsque les technologies de sécurité sont mises à profit pour réduire de manière proactive le risque toléré et renforcer les capacités de défense », a déclaré Humphries. « Il s’agit toujours d’un centre de coûts, mais les opérateurs devraient se demander quelles technologies permettent de réduire le plus efficacement la probabilité d’une attaque en corrigeant les vulnérabilités en temps réel. »
En pratique, cela favorise souvent les outils qui améliorent la visibilité, accélèrent les décisions de correction et raccourcissent les délais de détection et de réponse.
Là où le risque cybernétique se concentre dans les opérations de compression
Les cyber-risques dans les stations de compression apparaissent le plus souvent là où les défenses sont les plus faibles, généralement au niveau des terminaux obsolètes ou mal entretenus, des composants de contrôle anciens et des voies d'accès à distance peu gérées.
« Le risque le plus élevé se situe généralement là où les acteurs malveillants rencontrent le moins de résistance », a déclaré Humphries. « Les unités opérationnelles dotées des technologies les plus obsolètes ou des terminaux qui ne sont pas régulièrement mis à jour présentent généralement les vulnérabilités les plus exploitables. »
Les connexions tierces, l'accès à distance des fournisseurs et les appareils de terrain non gérés peuvent également créer des risques s'ils ne sont pas correctement segmentés et surveillés.
Les normes industrielles telles que la norme IEC 62443 s'imposent de plus en plus comme cadres pratiques pour la cybersécurité des technologies opérationnelles. Les experts recommandent aux opérateurs de privilégier les recommandations au niveau système et les exigences de sécurité fondamentales afin de permettre une mise en œuvre progressive.
La section 3 de la série IEC-62443, qui traite de la conception et de l'architecture du système, fournit des conseils structurés sur la segmentation, les niveaux de sécurité et les exigences fondamentales qui peuvent être mises en œuvre de manière incrémentale.
Dans le même temps, l'évolution des architectures de communication — notamment la LTE et la 5G — peut offrir à la fois de nouveaux gains d'efficacité et des capacités de sécurité améliorées lorsqu'elles sont correctement configurées.
La réglementation se durcit également. Les cadres réglementaires américains et européens relatifs à la cybersécurité des infrastructures critiques s'étendent, et de nombreux observateurs prévoient des exigences supplémentaires dans les années à venir.
Priorité absolue pour 2026 : visibilité OT et intégration SOC
À l'avenir, les exigences en matière de cybersécurité pour les exploitants d'installations de compression et de pipelines devraient augmenter à mesure que les actifs deviendront plus connectés, électrifiés et pilotés par logiciel.
Pour les opérateurs qui élaborent leurs feuilles de route cyber pour 2026, Humphries recommande une première priorité claire : connecter les environnements OT à des capacités de surveillance et de réponse dédiées et déployer des outils modernes d’inventaire des actifs.
« Soit on gère les risques tolérés en temps réel grâce aux nouveaux outils de sécurité, soit on connecte les environnements OT à un centre d'opérations de sécurité », a-t-il déclaré. « Un outil dédié à la gestion des actifs et une fonction SOC pour l'environnement OT sont indispensables dès maintenant. »
À mesure que les systèmes de compression et de pipelines poursuivent leur transition numérique, la cybersécurité devient indissociable de la fiabilité opérationnelle et occupe une place de plus en plus centrale dans la manière dont les entreprises du secteur intermédiaire définissent les notions de risque, de résilience et de préparation.

ENTREZ EN CONTACT AVEC L'ÉQUIPE